Heute bekommt ein Agent seinen Zugang meist auf eine von zwei Arten. Entweder er nutzt die Zugangsdaten eines Menschen, oder er bekommt einen dauerhaften technischen Schlüssel, der irgendwo in einer Konfigurationsdatei liegt. Beides hat Nachteile:
Zu viele Rechte: Der Agent darf alles, was sein Mensch darf, auch wenn er für seine Aufgabe nur einen Bruchteil davon braucht.
Zu lange gültig: Ein Schlüssel, der Monate gilt, ist ein Risiko, wenn er verloren geht oder vergessen wird.
Keine Nachvollziehbarkeit: Im Protokoll eines Systems steht dann „Max Mustermann hat Dashboard X geöffnet“. Ob das Max war oder sein Agent und in welchem Auftrag, weiß hinterher niemand.
Spätestens wenn die Revision, der Datenschutz oder ein Sicherheitsvorfall Fragen stellt, reicht das nicht mehr.
Die Idee: Agenten bekommen eine eigene Identität
Wir behandeln einen KI-Agenten wie einen neuen Kollegen, der zwar einen eigenen Ausweis hat, aber nur im Auftrag eines Menschen handeln darf. Das funktioniert in drei Schritten.
1. Der Mensch gibt den Auftrag frei
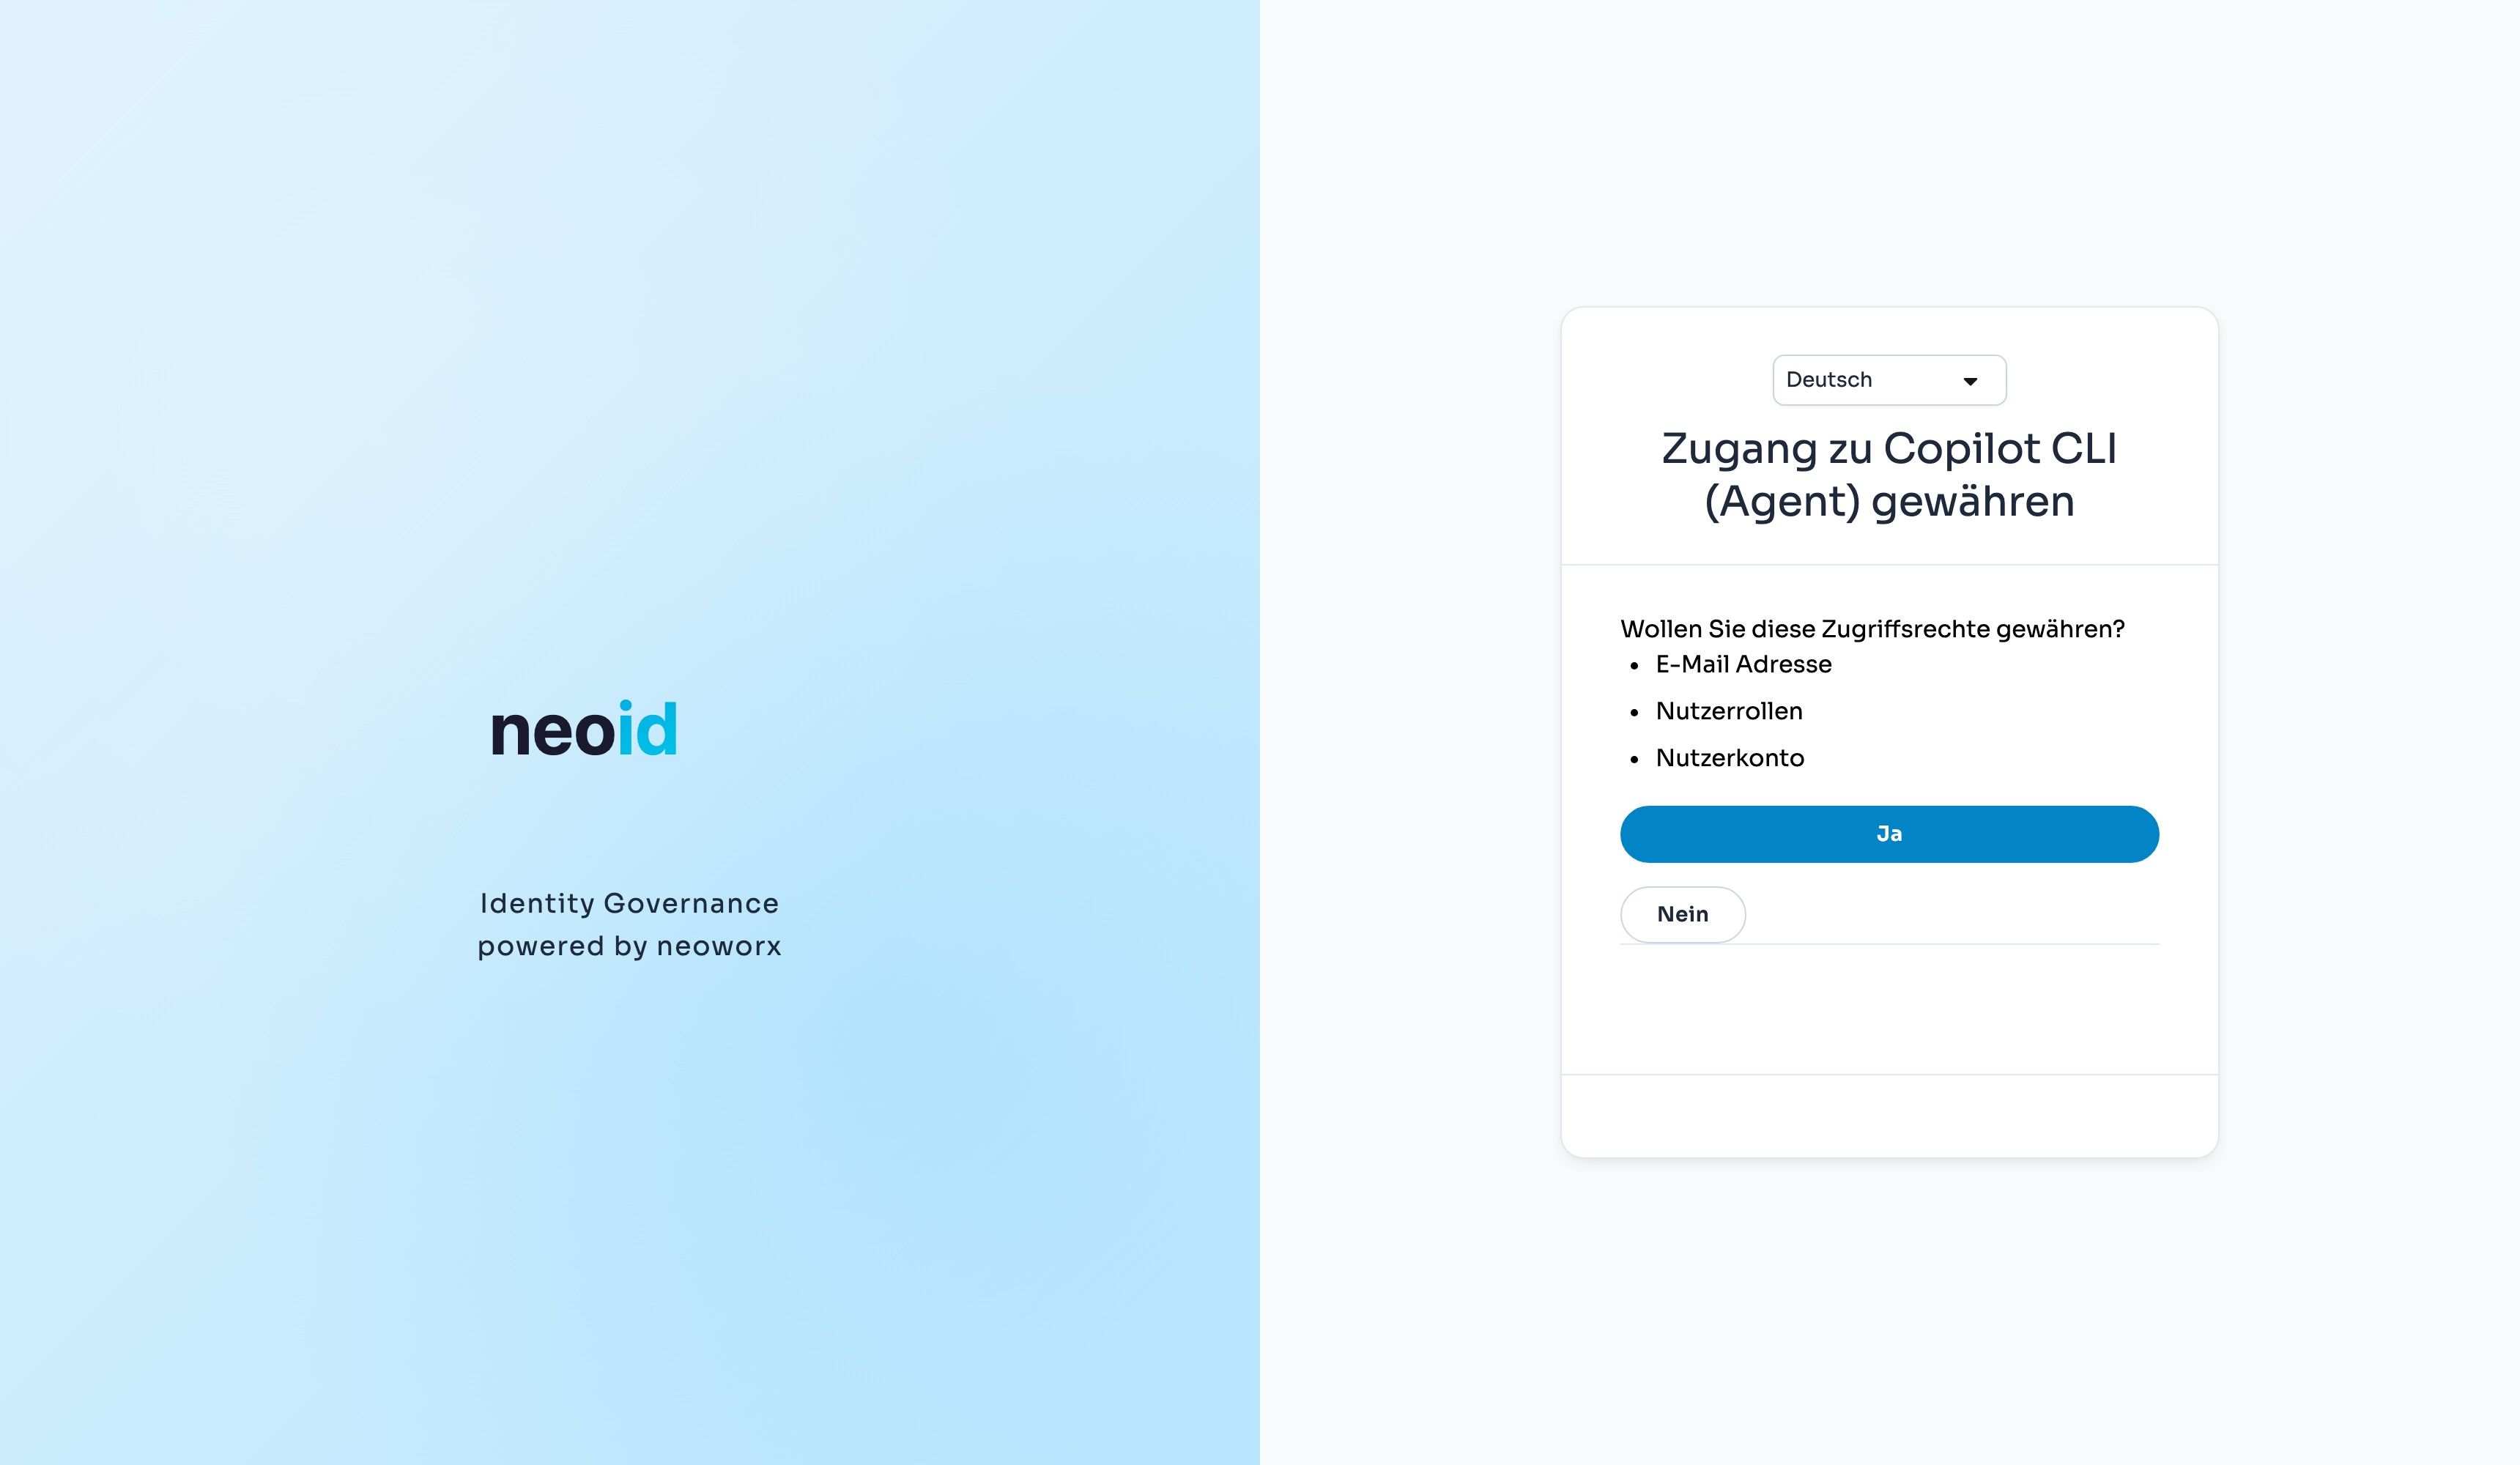
Bevor ein Agent loslegt, muss ein Mensch zustimmen. Der Agent, in unserem Beispiel ein KI-Assistent im Terminal, meldet sich bei neoid und zeigt einen kurzen Code. Die zuständige Person öffnet den Link im Browser, meldet sich wie gewohnt an und sieht dann diese Frage:
Ohne ausdrückliches „Ja“ eines Menschen bekommt der Agent keinen Ausweis.
Erst nach dem „Ja“ erhält der Agent seinen Ausweis. Darin steht beides: wer er ist und für wen er handelt. Mit diesem Ausweis kommt er aber noch in kein Zielsystem. Er darf damit nur bei neoid um konkrete Zugriffe bitten.
2. Der Agent beantragt einen befristeten Schlüssel
Braucht der Agent für eine Aufgabe Zugriff, etwa auf ein Monitoring-System, nennt er neoid die Aufgabe und beantragt einen Schlüssel. neoid prüft: Darf dieser Agent für diese Person dieses Recht bekommen? Wenn ja, gibt es einen Schlüssel mit genau den Rechten eines vorher festgelegten Berechtigungsprofils, zum Beispiel „nur lesen“. Der Schlüssel gilt nur für kurze Zeit, typischerweise wenige Minuten.
Damit der Agent weiß, welche Zugriffe er überhaupt beantragen kann, beschreibt neoid ihm die verfügbaren Profile in einer Sprache, die KI-Agenten direkt verstehen. Der Agent muss also nicht raten, er bekommt eine klare Liste: „Für diese Aufgabe kannst du Lesezugriff auf das Monitoring anfordern.“
3. Der Schlüssel verschwindet wieder
Ist die Aufgabe erledigt, gibt der Agent den Schlüssel zurück und neoid macht ihn sofort ungültig. Vergisst der Agent das, läuft der Schlüssel spätestens zum festgelegten Zeitpunkt von selbst ab. Es bleiben keine vergessenen Zugänge zurück.
Alles im Blick: die Seite „Agentenzugriffe“
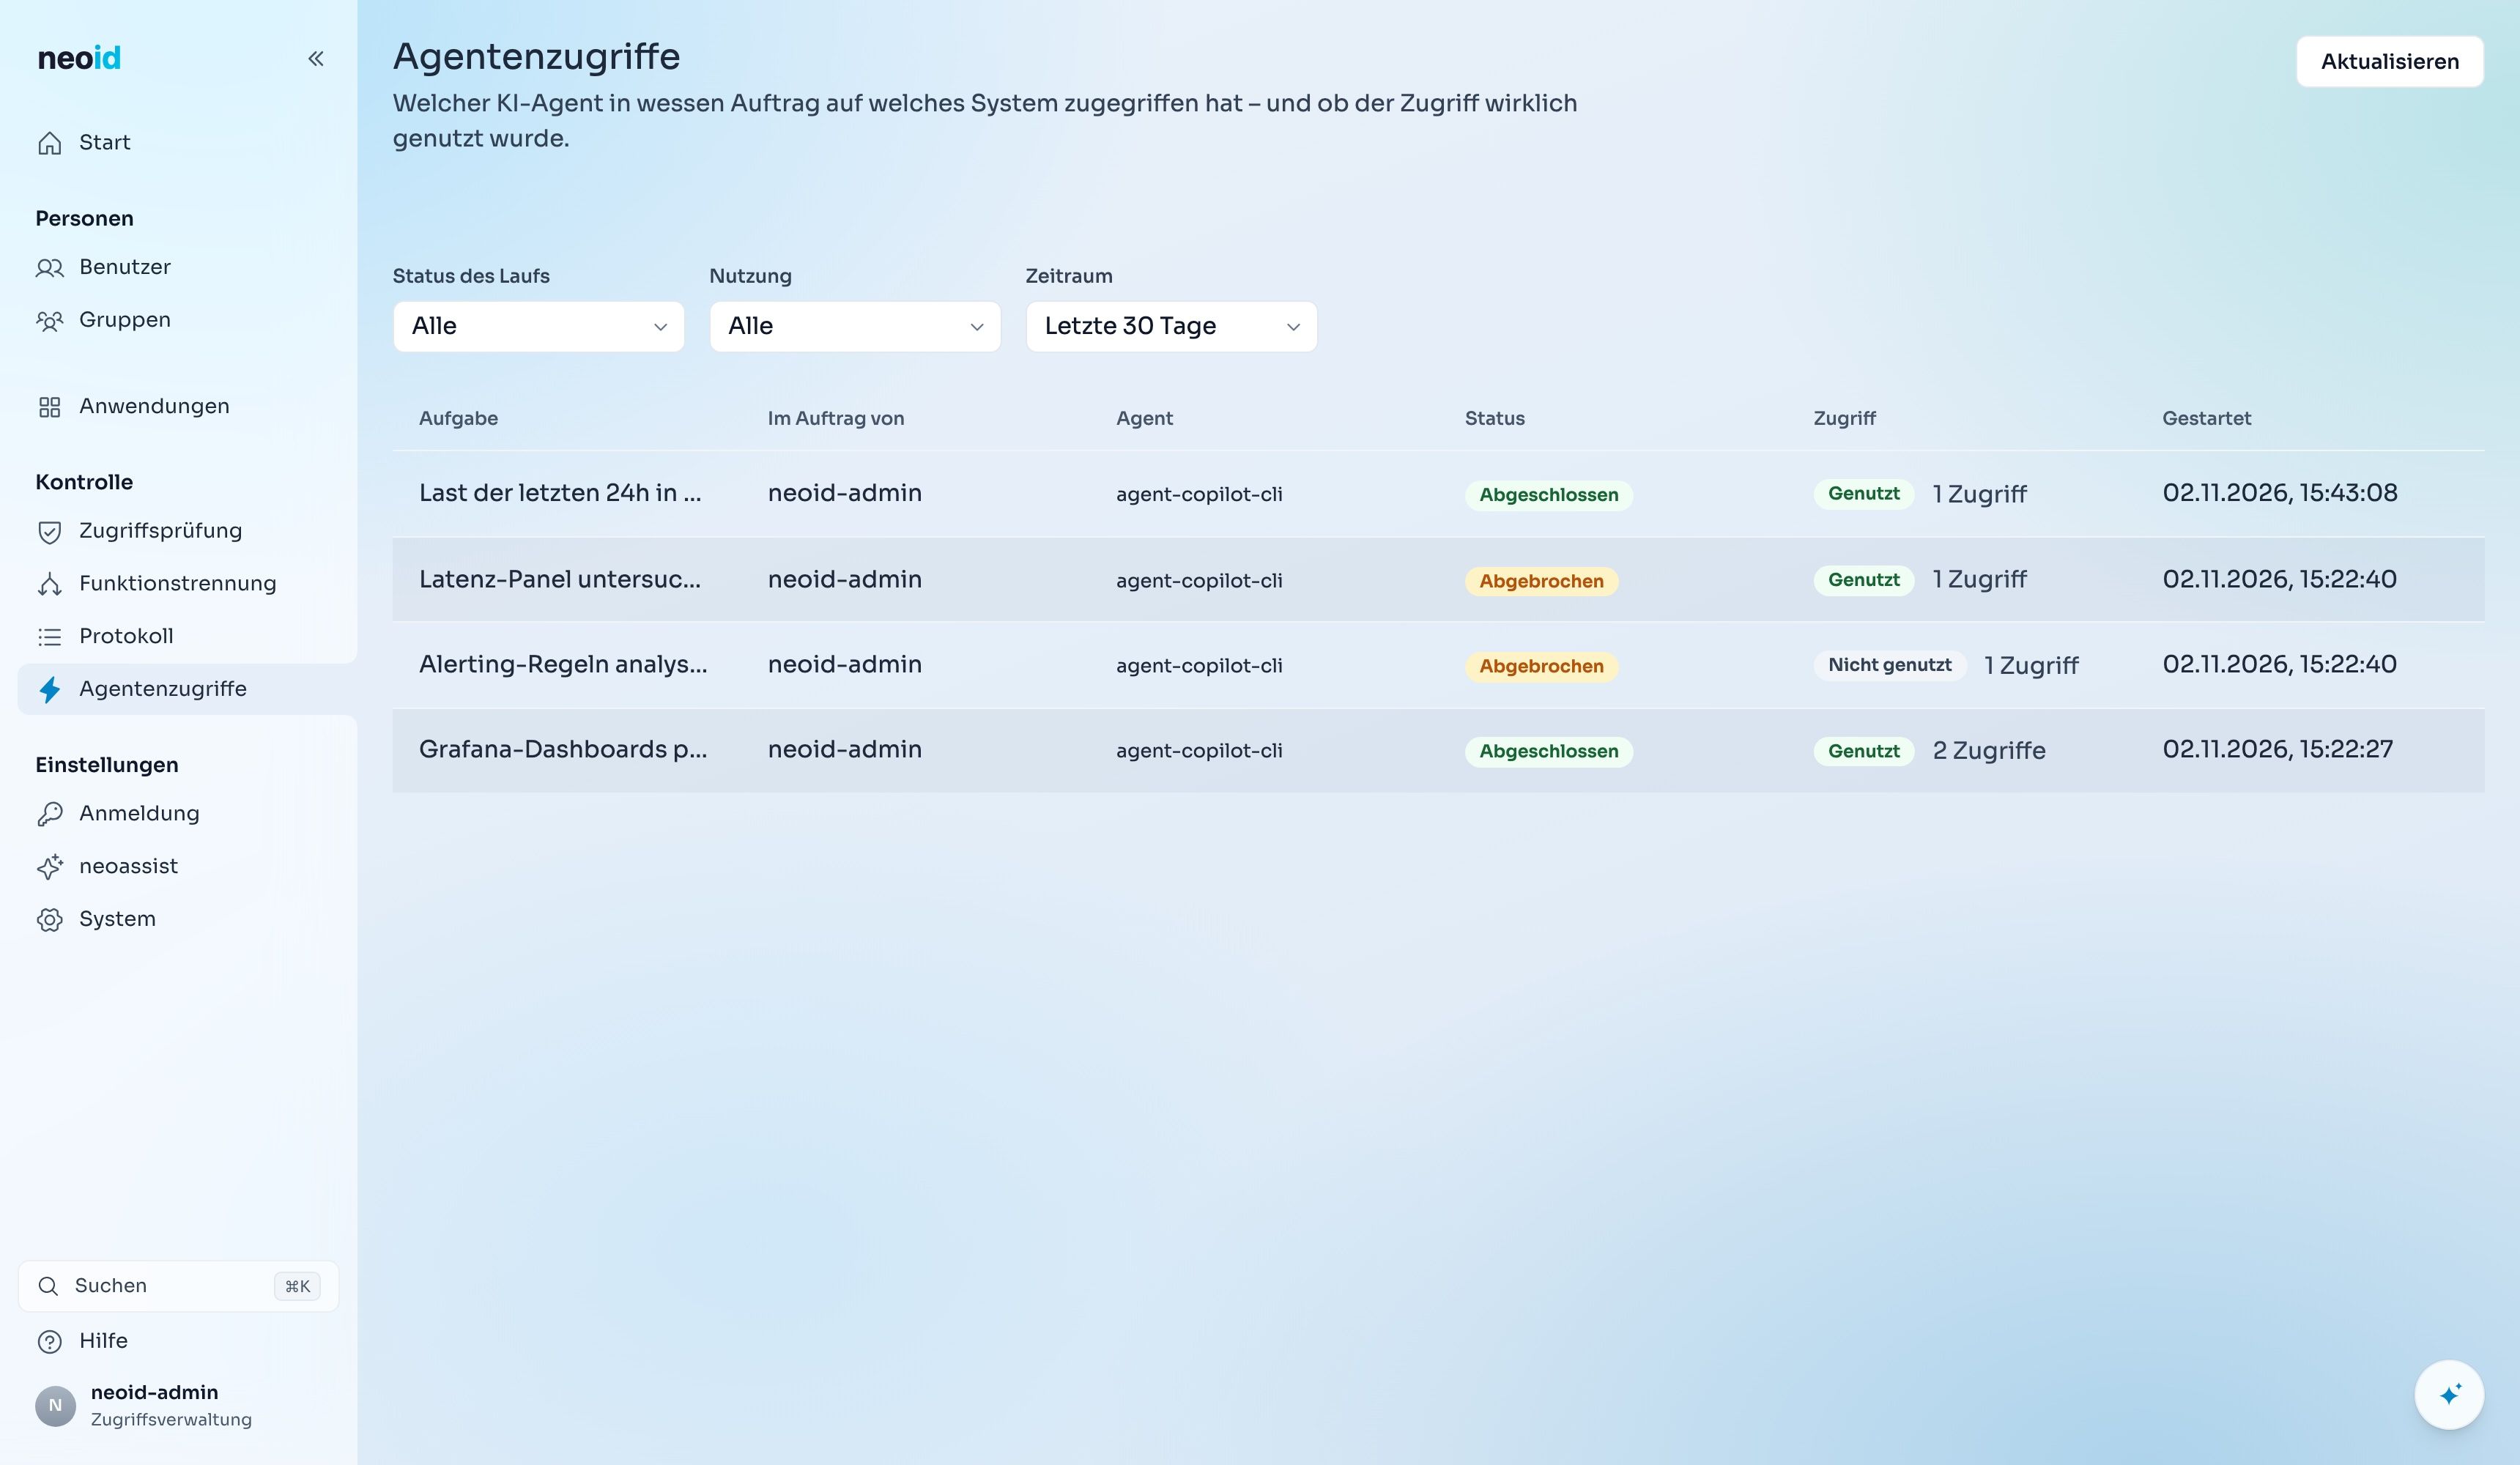
Für Administratoren und Prüfer gibt es in der neoid-Konsole unter „Kontrolle“ die neue Seite „Agentenzugriffe“. Sie beantwortet auf einen Blick, welcher KI-Agent in wessen Auftrag auf welches System zugegriffen hat und ob der Zugriff wirklich genutzt wurde.
Jede Zeile ist ein Agentenlauf: Aufgabe, Auftraggeber, Agent, Status und ob der Zugriff tatsächlich genutzt wurde.
Jede Zeile steht für einen Agentenlauf, also eine einzelne Ausführung eines Agenten für eine bestimmte Aufgabe. Man sieht sofort:
die Aufgabe, etwa „Grafana-Dashboards prüfen“,
den Auftraggeber, also den Menschen, in dessen Namen der Agent gehandelt hat,
den Agenten selbst,
den Status des Laufs, etwa „Abgeschlossen“ oder „Abgebrochen“,
die Nutzung: „Genutzt“ oder „Nicht genutzt“.
Über die Filter oben lässt sich die Liste nach Status, Nutzung und Zeitraum eingrenzen, zum Beispiel: „Zeige mir alle Zugriffe der letzten Woche, die ausgestellt, aber nie genutzt wurden.“
Das Herzstück: ein lückenloser Audit
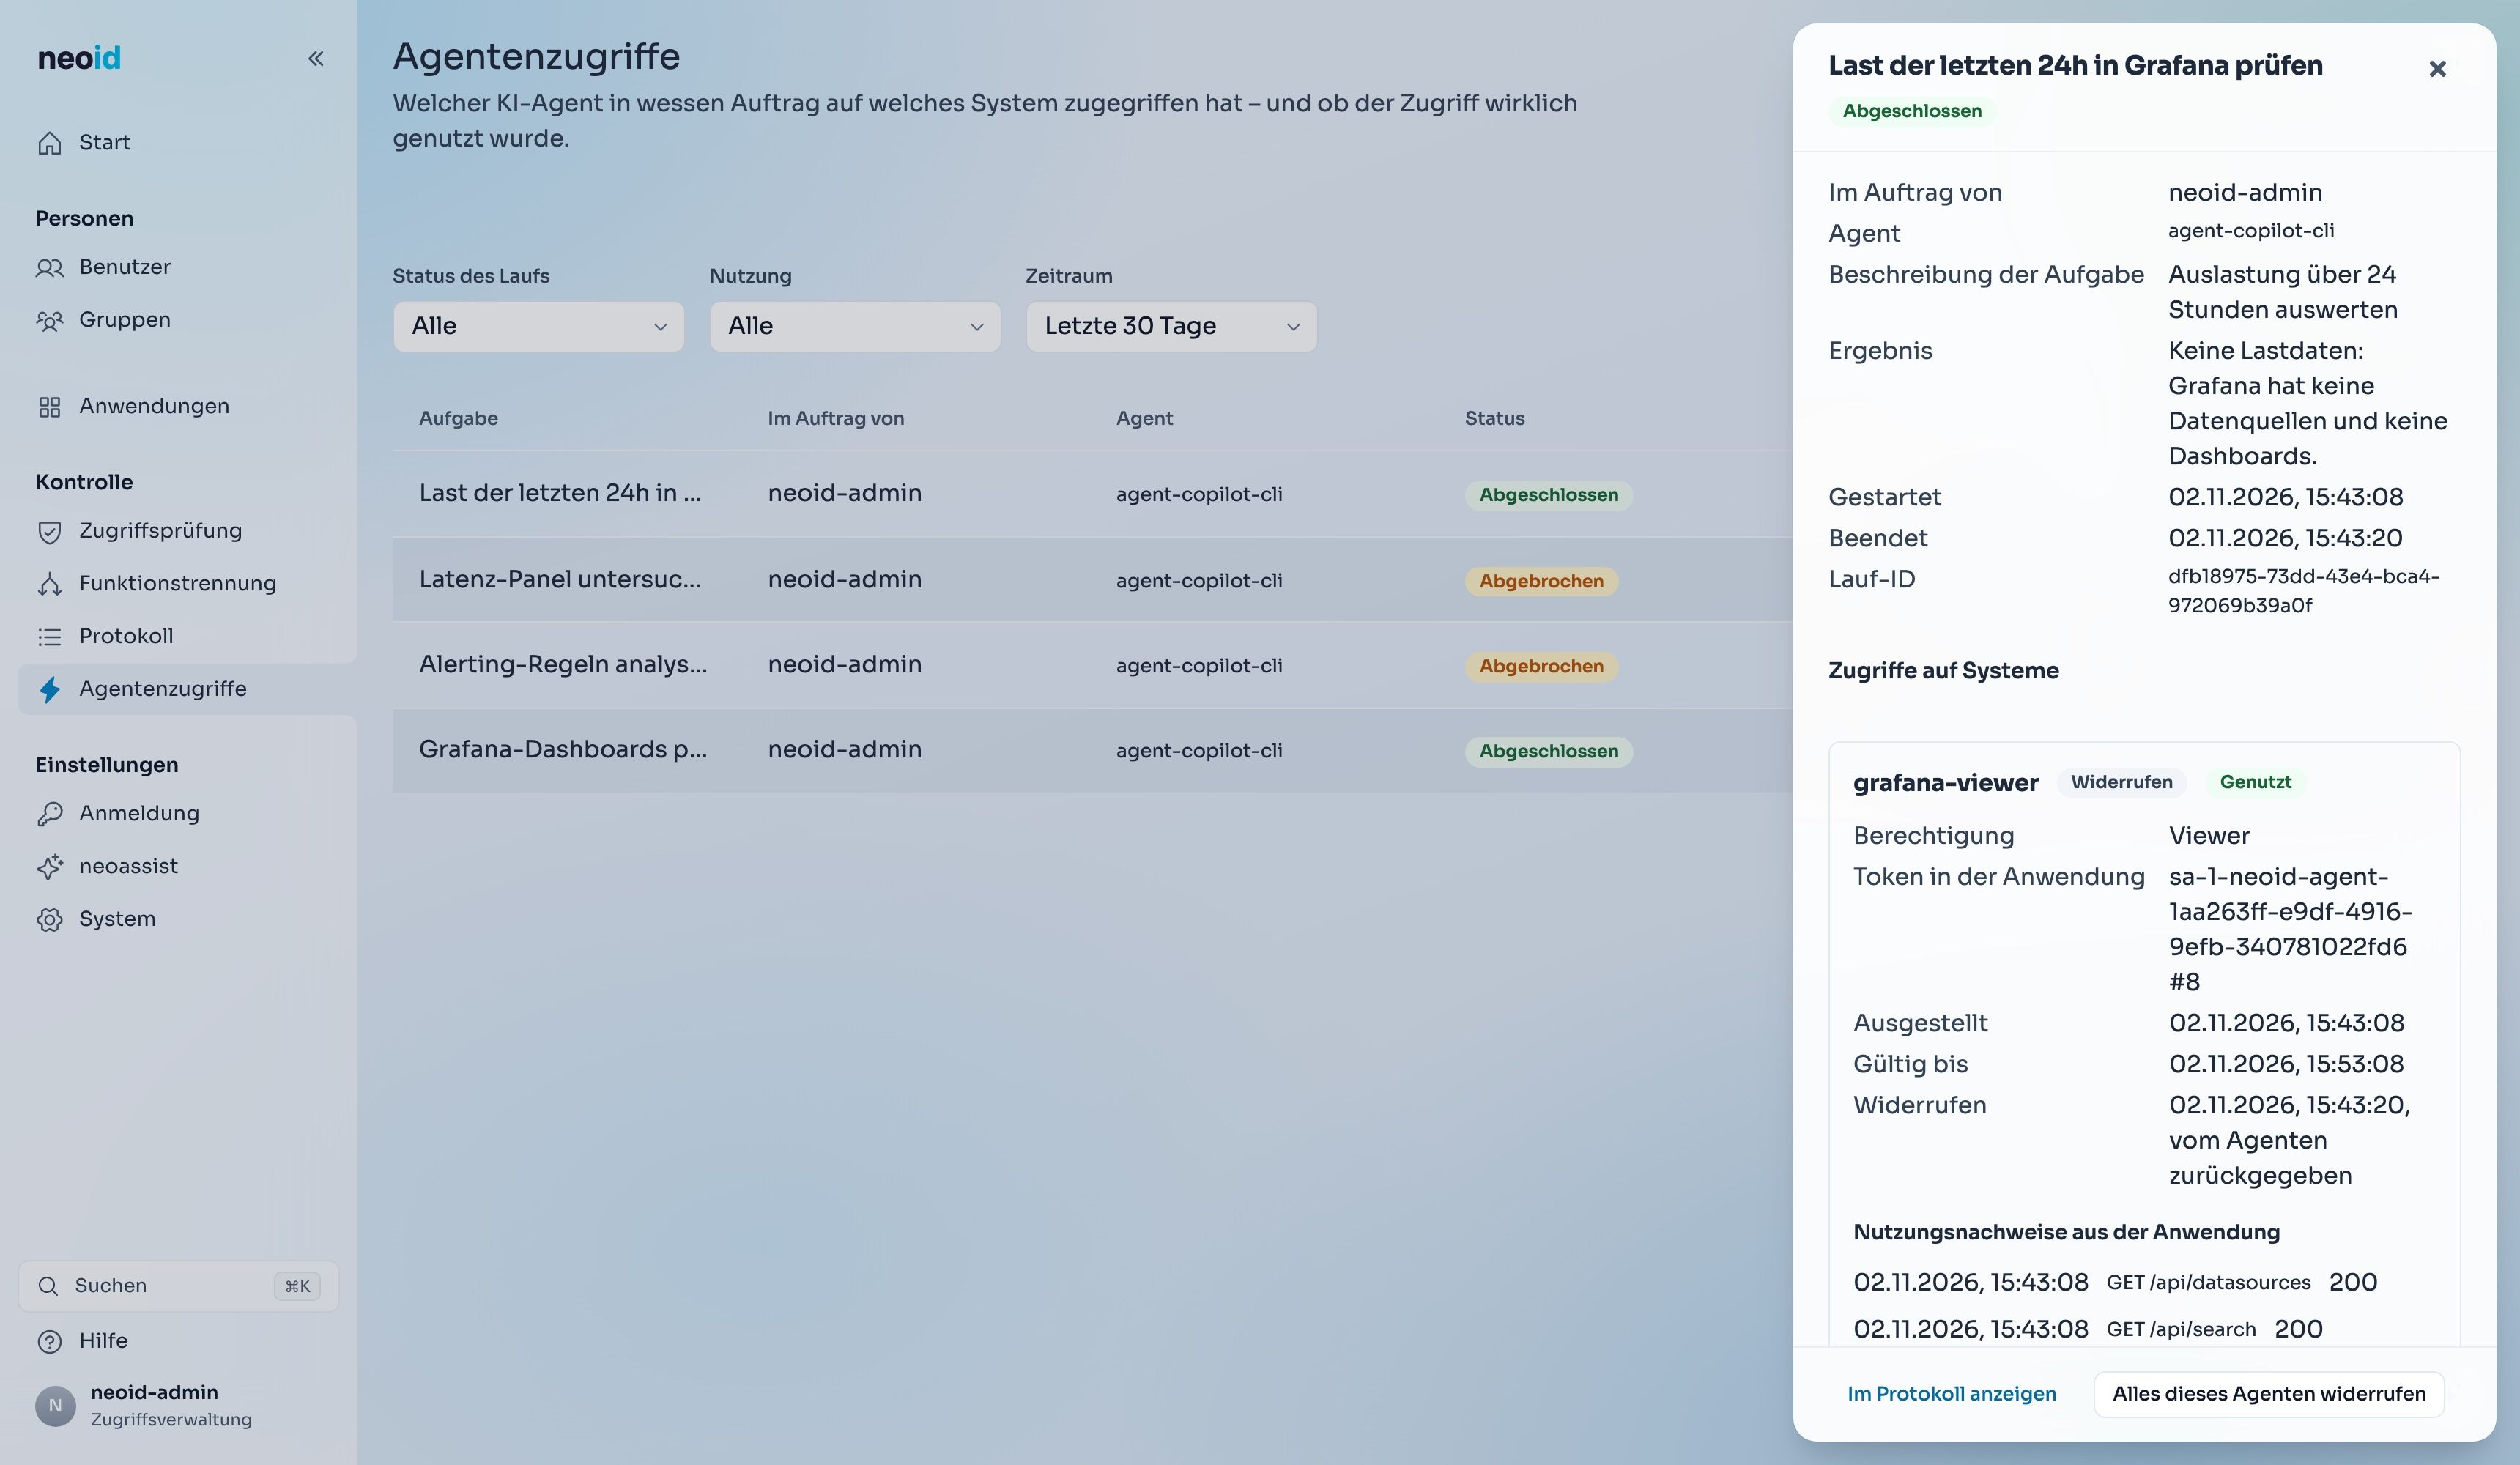
Kontrolle ist gut, Nachweis ist besser. Ein Klick auf einen Lauf öffnet die Details:
Vom Auftrag bis zum Nachweis: Hier ist jeder Schritt eines Agentenlaufs nachvollziehbar.
Hier verknüpft neoid alles, was man später wissen will:
Wer hat den Auftrag gegeben? Im Auftrag von
Welcher Agent hat gehandelt? Agent
Welcher konkrete Lauf war es? Lauf-ID
Welche Aufgabe sollte erledigt werden, und was kam heraus? Beschreibung der Aufgabe und Ergebnis
Welcher Schlüssel wurde dafür ausgestellt, mit welchen Rechten und wie lange? Zugriffe auf Systeme
Das Beispiel im Bild zeigt gut, wie kurz so ein Zugriff ist. Der Agent sollte die Last der letzten 24 Stunden in Grafana prüfen. Er bekam einen reinen Lesezugriff („Viewer“), der zehn Minuten gültig gewesen wäre. Nach zwölf Sekunden war die Aufgabe erledigt und der Agent hat den Schlüssel von sich aus zurückgegeben. Genau so steht es im Audit: „vom Agenten zurückgegeben“.
Dabei trennen wir eine Sache bewusst: Dass ein Schlüssel ausgestellt wurde, heißt noch nicht, dass er auch benutzt wurde. neoid gleicht deshalb ab, was das Zielsystem selbst protokolliert hat. Unter „Nutzungsnachweise aus der Anwendung“ steht jede Anfrage, die Grafana mit genau diesem Schlüssel registriert hat, mit Uhrzeit und Ergebnis. Erst dann gilt der Zugriff als „Genutzt“. Taucht ein Schlüssel außerhalb seiner Gültigkeit auf, wird das sofort hervorgehoben.
Über „Im Protokoll anzeigen“ springt man in das allgemeine neoid-Protokoll, in dem der Lauf als zusammenhängender Vorgang erscheint. Und für den Ernstfall gibt es einen Notfallknopf: „Alles dieses Agenten widerrufen“ macht mit einem Klick alle noch gültigen Schlüssel eines Agenten ungültig. Ein laufender Agentenlauf lässt sich ebenso jederzeit beenden.
So lässt sich jede Frage beantworten, die später gestellt werden könnte: „Hat der Agent am Dienstag wirklich auf das Monitoring zugegriffen? In wessen Auftrag? Wofür? Und wie lange konnte er das?“
Ein zweiter Blick in Echtzeit: Passt das zur Aufgabe?
Ein Audit beantwortet Fragen im Nachhinein. Manchmal will man aber schon während der Arbeit wissen, ob etwas aus dem Ruder läuft. Deshalb schaut neoid den Agenten zusätzlich live über die Schulter.
Weil neoid zu jedem Zugriff die Aufgabe kennt und jede Anfrage des Agenten im Zielsystem sieht, kann eine eigene Analyse, selbst ein spezialisierter KI-Agent, beides laufend miteinander vergleichen. Sie stellt dabei eine einfache Frage: Passt das, was der Agent gerade tut, zu dem, wofür er beauftragt wurde?
Ein Beispiel: Ein Agent hat die Aufgabe, Fehlerquoten in einem Dashboard zu prüfen, eine rein lesende Tätigkeit. Plötzlich versucht er, Einträge aus einer Datenbank zu löschen. Selbst wenn sein Schlüssel das gar nicht erlaubt und das Zielsystem die Anfrage abweist, ist allein der Versuch ein Warnsignal. Vielleicht hat der Agent die Aufgabe falsch verstanden, vielleicht wurde er durch manipulierte Inhalte in die Irre geführt.
In so einem Fall wartet neoid nicht auf die nächste Prüfung:
Sofortige Benachrichtigung: Der Mensch, in dessen Auftrag der Agent arbeitet, wird umgehend informiert, mit der Aufgabe, der auffälligen Anfrage und einer kurzen Begründung, warum sie nicht zur Aufgabe passt.
Ein Klick zum Eingreifen: Aus der Benachrichtigung heraus lässt sich der Lauf direkt beenden. Alle Schlüssel des Laufs werden dann sofort ungültig.
Festgehalten im Audit: Die Auffälligkeit wird beim Lauf vermerkt, sodass auch später nachvollziehbar bleibt, was erkannt wurde und wie reagiert wurde.
So wird aus der reinen Dokumentation eine aktive Schutzschicht: Agenten dürfen selbstständig arbeiten, aber nie unbeobachtet.
Bereit für den Einsatz
Agentenzugriffe sind fester Bestandteil von neoid und können ab sofort produktiv genutzt werden. Die Screenshots in diesem Artikel zeigen das Feature, wie es in der neoid-Konsole zur Verfügung steht.
Der Ablauf ist für jedes angebundene System derselbe, in unserem Beispiel Grafana, ein verbreitetes Monitoring-Werkzeug: Ein KI-Agent bittet um Freigabe, die Person bestätigt im Browser, der Agent holt sich einen Lesezugriff, erledigt seine Aufgabe und gibt den Schlüssel wieder ab. Ein Versuch mit dem zurückgegebenen Schlüssel wird vom Zielsystem abgewiesen. Welche Agenten es gibt, welche Berechtigungsprofile sie beantragen dürfen und wie lange ein Schlüssel höchstens gilt, legen Administratoren zentral in neoid fest. Der gesamte Vorgang ist in der Konsole nachvollziehbar, von der Freigabe bis zum Nachweis der Nutzung.
Fazit
KI-Agenten werden in Unternehmen immer mehr Aufgaben übernehmen. Die Frage ist nicht, ob sie Zugriff auf Systeme brauchen, sondern wie man diesen Zugriff verantwortungsvoll gestaltet. Unsere Antwort: Agenten bekommen eine eigene Identität, handeln immer im Auftrag eines Menschen, erhalten nur so viel Zugriff wie nötig und nur so lange wie nötig. Jeder Schritt bleibt nachvollziehbar, und wenn ein Agent etwas tut, das nicht zu seiner Aufgabe passt, erfährt sein Mensch es sofort.
So wird aus einer Blackbox ein Kollege, dem man vertrauen kann, weil man jederzeit nachsehen kann, was er getan hat.